O aplicativo condominial pode ser um ativo de receita recorrente. Mas, sem um plano claro de LGPD em condomínios, ele também pode se tornar uma fonte de risco jurídico, desgaste com moradores e perda de confiança na administradora. A questão não é escolher entre gerar receita ou proteger dados. É estruturar a geração de valor para que ela funcione dentro de regras claras de governança.
Para administradoras, plataformas e síndicos profissionais, a oportunidade é relevante: a audiência já está no aplicativo, acessa comunicados, reservas, serviços e avisos do dia a dia. O desafio é gerar receita comercial nesse ambiente sem transformar dados pessoais em mercadoria nem usar a base de moradores de forma indiscriminada.
LGPD em condomínios não é apenas política de privacidade
A Lei Geral de Proteção de Dados se aplica sempre que informações de pessoas físicas são coletadas, armazenadas, consultadas, compartilhadas ou eliminadas. Em um condomínio, isso inclui dados cadastrais de moradores, visitantes, funcionários, proprietários, prestadores de serviço e candidatos a locação.
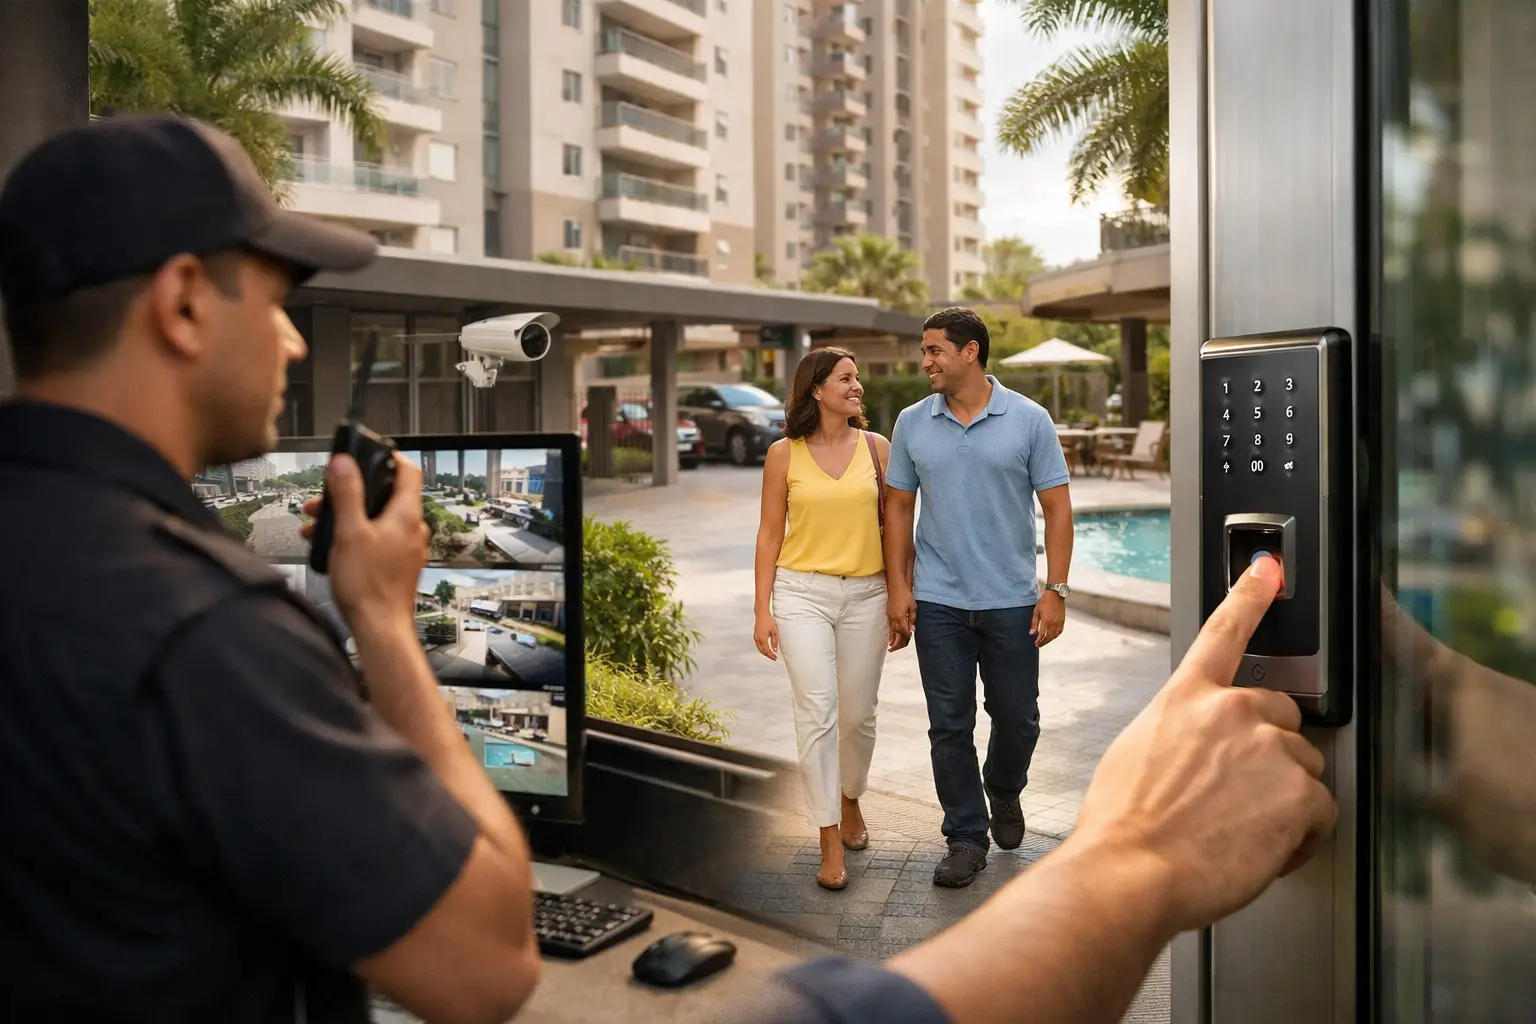
Nome, CPF, telefone, e-mail, número da unidade, placa do veículo, imagens de câmeras, registros de entrada e saída, dados de inadimplência e autorizações de acesso exigem tratamento responsável. Quando há biometria facial ou digital, o nível de atenção aumenta: são dados pessoais sensíveis e demandam controles ainda mais rigorosos.
O erro recorrente é tratar a LGPD como um aviso no rodapé do aplicativo. A conformidade real depende de decisões operacionais. Quem acessa cada informação? Para qual finalidade? Por quanto tempo? Qual fornecedor recebe esses dados? O morador consegue entender o tratamento e exercer seus direitos? Essas respostas precisam estar documentadas e refletidas na tecnologia utilizada.
Também existe uma distinção importante. Em muitas operações, o condomínio define finalidades e meios essenciais do tratamento, atuando como controlador. A administradora, a plataforma de aplicativo, a empresa de portaria remota e outros parceiros podem atuar como operadores, conforme o papel desempenhado em cada fluxo. Não existe uma resposta única para todos os contratos. A análise deve considerar quem decide, quem executa e quais dados circulam em cada processo.
O limite entre geração de valor e uso indevido da base
Gerar receita com um aplicativo de condomínio não significa vender cadastros de moradores ou entregar uma lista de telefones para parceiros. Esse modelo é arriscado, difícil de justificar e incompatível com a expectativa legítima de privacidade em um ambiente residencial.
O caminho mais consistente é gerar receita com o espaço digital, não a identidade dos usuários. Em vez de compartilhar nome, CPF, telefone ou histórico individual, a operação pode disponibilizar formatos de serviços e ativações contextuais dentro do aplicativo. Um parceiro comercial aparece em uma área determinada, com regras de frequência, relevância e aprovação. O parceiro recebe exposição qualificada, mas não acesso à base pessoal do condomínio.
Essa separação protege o usuário e preserva o valor do ativo digital. O aplicativo continua sendo um ambiente de gestão e comunicação, com oportunidades comerciais controladas. Para a administradora ou a plataforma, isso cria uma fonte de receita sem exigir um novo produto, sem sobrecarregar a equipe e sem comprometer a confiança que sustenta o uso do canal.
Há uma diferença decisiva entre exibir uma campanha em um espaço do aplicativo e enviar uma oferta usando dados identificáveis ou perfis comportamentais detalhados. A primeira ação pode ser estruturada com menor exposição de dados, desde que haja transparência e propósito compatível. A segunda pode exigir uma análise mais profunda de base legal, necessidade, expectativa do titular, compartilhamento e mecanismos de oposição ou consentimento.
Bases legais: consentimento não resolve tudo
Consentimento é uma possibilidade legal relevante, mas não deve ser usado como resposta automática para todo tratamento. Para controle de acesso, segurança patrimonial, gestão de contratos, cobrança de cotas e atendimento a obrigações legais, outras bases legais podem ser aplicáveis, como execução de contrato, cumprimento de obrigação legal ou regulatória e legítimo interesse, conforme o caso.
Já no contexto comercial, o cenário é mais sensível. Se o plano depender de comunicações promocionais diretas, personalização baseada em comportamento ou coleta adicional de preferências, o consentimento livre, informado e inequívoco pode ser necessário. Ele não pode ser embutido em termos extensos, condicionado aos serviços essenciais ou apresentado como uma escolha que o morador não consegue recusar na prática.
O legítimo interesse também não é um passe livre para os serviços digitais. Seu uso exige avaliação de finalidade, necessidade e equilíbrio entre o interesse da operação e os direitos do titular. Em um condomínio, a expectativa do morador é especialmente relevante: ele aderiu ao aplicativo para viver e acessar serviços residenciais, não para receber abordagens excessivas.
Uma estratégia de crescimento madura começa com uma pergunta simples: esta campanha precisa realmente de dado pessoal para funcionar? Se a resposta for não, a melhor decisão é não coletar, não compartilhar e não reter esse dado. Menos dados tratados significam menor superfície de risco e operação mais fácil de auditar.
Como estruturar uma operação de receita compatível com a LGPD
A governança começa antes da primeira campanha. É preciso mapear os fluxos de dados do aplicativo, da portaria, da administradora e dos parceiros envolvidos. Esse mapeamento mostra quais informações entram na operação, onde ficam armazenadas, quem possui acesso e quais integrações merecem atenção.
Na prática, uma operação de geração de valor responsável deve separar quatro camadas: dados necessários para o funcionamento do condomínio, métricas agregadas para avaliar campanhas, áreas de serviços disponíveis no aplicativo e regras comerciais para parceiros. A campanha precisa operar sobre o espaço publicitário e sobre indicadores agregados, sem acesso desnecessário a informações pessoais.
Indicadores como interações, visualizações por tela, período de veiculação e desempenho por condomínio podem apoiar decisões comerciais. Porém, relatórios devem evitar identificação individual quando isso não for indispensável. Em condomínios com poucos moradores, até mesmo dados agregados podem permitir inferências. Nesses casos, convém aplicar limites mínimos de audiência e reduzir o nível de detalhamento.
A transparência também precisa ser objetiva. A política de privacidade deve explicar quais dados são tratados, por que são necessários, com quem podem ser compartilhados, quais direitos o titular possui e como ele pode fazer uma solicitação. Se houver conteúdo comercial no aplicativo, sua identificação deve ser clara. comunicação comercial disfarçada reduz confiança e amplia risco reputacional.
Outro ponto é o ciclo de vida do dado. Dados de visitantes não devem permanecer armazenados indefinidamente apenas porque o sistema permite. Imagens, logs de acesso e registros biométricos precisam seguir prazos justificados pela finalidade, pelas obrigações aplicáveis e pela política de retenção. Após o prazo, a informação deve ser eliminada ou anonimizada de forma segura.
Contratos e fornecedores são parte do risco
A maioria dos condomínios opera com diversos fornecedores: administradora, aplicativo, controle de acesso, portaria remota, câmeras, manutenção, meios de pagamento e parceiros comerciais. Cada integração cria um novo ponto de atenção para a LGPD.
Os contratos devem definir responsabilidades, finalidades autorizadas, medidas de segurança, tratamento de incidentes, subcontratações, retenção e descarte de dados. Também devem proibir o uso dos dados para objetivos próprios do fornecedor quando isso não tiver sido autorizado e justificado. Uma cláusula genérica de confidencialidade não substitui regras específicas de proteção de dados.
Para plataformas de aplicativo, esse cuidado é comercialmente estratégico. A tecnologia que oferece canal comercial, métricas e regras de segmentação sem expor dados pessoais se torna mais atraente para administradoras que precisam equilibrar crescimento e controle. A LGPD deixa de ser uma trava e passa a ser um critério de diferenciação do produto.
Em operações maiores ou que tratem biometria, alto volume de dados e múltiplas integrações, vale avaliar a elaboração de um Relatório de Impacto à Proteção de Dados Pessoais. O documento ajuda a identificar riscos antes que eles virem incidentes e organiza as medidas de mitigação necessárias.
Segurança e resposta a incidentes protegem a receita
Vazamentos não acontecem apenas por ataques sofisticados. Uma planilha enviada ao contato errado, uma senha compartilhada, um perfil de ex-funcionário ainda ativo ou uma permissão ampla demais no painel administrativo podem expor dados suficientes para gerar um problema grave.
Controles básicos têm impacto direto: acessos individuais, autenticação forte, níveis de permissão por função, registro de atividades, revisão periódica de usuários e treinamento das equipes. A operação também precisa ter um plano para identificar, conter, investigar e comunicar incidentes relevantes. Improvisar após uma falha custa mais caro do que prevenir.
Para a área comercial, segurança é parte da proposta de valor. parceiros qualificados buscam ambientes confiáveis, e administradoras não querem colocar sua carteira em risco para capturar uma receita pontual. O ativo mais valioso não é apenas a audiência no aplicativo. É a confiança que mantém essa audiência ativa, engajada e receptiva.
O melhor modelo é aquele em que o morador entende o ambiente, a administradora controla as regras e a plataforma transforma atenção em valor sem ultrapassar o limite da privacidade. Quando a governança entra no desenho da operação, o aplicativo deixa de ser só um centro de custos e ganha espaço como canal comercial sustentável.
Para avaliar o cenário da sua administradora antes de estruturar esse modelo, vale fazer um diagnóstico da operação.